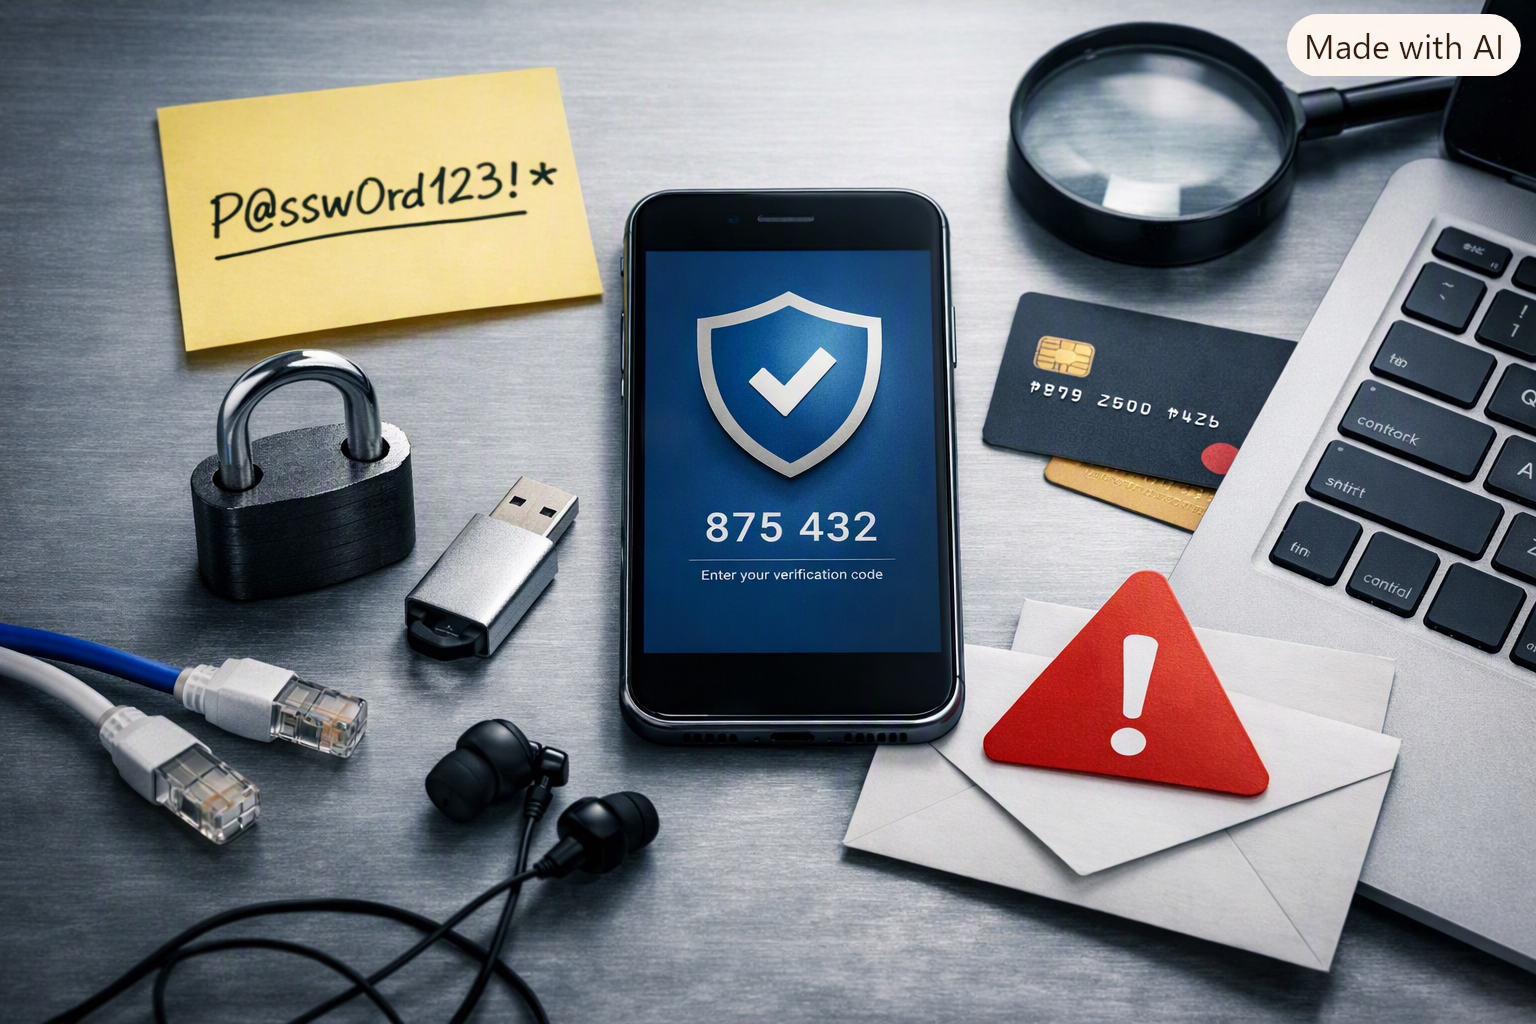
タイムズカーの情報漏洩事件は、企業のセキュリティ体制だけでなく、 私たち一人ひとりの情報管理の甘さにも警鐘を鳴らしました。
「企業が狙われる」だけでなく、 個人も常に攻撃対象になっている のが現実です。
本記事では、情報漏洩のリスクを減らすために、 個人が今日からできる具体的な対策を紹介します。
まず理解すべき ― 情報漏洩は“自分にも起こる”
情報漏洩は企業だけの問題ではありません。 SNS、通販サイト、アプリ、会員登録など、 私たちは日常的に個人情報を入力しています。
つまり、 「自分の情報は常にどこかに保存されている」。 この前提を理解することが、最初の防御になります。
対策① パスワードを使い回さない
最も基本で、最も効果的な対策。
- サービスごとに異なるパスワードを設定
- 定期的に変更する(3〜6か月目安)
- 推測されにくい文字列(英数字+記号+大文字)を使う
- パスワード管理アプリを活用する
使い回しは「一度漏れたら全部突破される」危険な行為。 攻撃者は他サービスへのログインを自動で試すため、 一つの漏洩が連鎖的な被害につながる。
対策② 二段階認証(2FA)を必ず設定する
二段階認証は、 「パスワードが漏れてもログインできない」 状態を作る仕組み。
- SMS認証や認証アプリ(Google Authenticatorなど)を利用
- メール認証よりもアプリ認証が安全
- 重要なサービス(銀行・SNS・クラウド)は必須設定
これだけで不正ログインの成功率は劇的に下がる。
対策③ 不審なメール・SMSを開かない
情報漏洩後に最も多い二次被害が フィッシング詐欺。
- 「○○の不正利用がありました」などの緊急文面に注意
- URLをクリックせず、公式サイトから確認
- 添付ファイルは絶対に開かない
- 送信元アドレスを確認(公式ドメインかどうか)
攻撃者は「本物の情報を持っている」ため、 メール内容が本物そっくりでも油断しないこと。
対策④ クレジットカード・銀行口座の利用履歴を定期確認
情報漏洩後に起こるのが 不正利用。
- 毎月の明細を必ずチェック
- 少額でも不審な取引があればすぐ連絡
- 利用通知メールを設定しておく
「気づくのが遅れる」ことが被害拡大の原因。 早期発見が最大の防御。
対策⑤ SNSで個人情報を出しすぎない
SNSは攻撃者にとって“情報の宝庫”。
- 位置情報・勤務先・家族構成を公開しない
- 写真の背景に住所や車のナンバーが写っていないか確認
- 誕生日・ペット名などをパスワードに使わない
「何気ない投稿」が個人特定につながることもある。
対策⑥ 公共Wi-Fiでは個人情報を入力しない
無料Wi-Fiは便利ですが、通信が暗号化されていない場合があります。
- 銀行・ECサイト・ログイン操作は避ける
- VPNを使うことで通信を暗号化
- 不審なネットワーク名(例:Free_WiFi_123)には接続しない
「誰でも使えるWi-Fi」は「誰でも盗める通信」。
対策⑦ 個人情報を必要以上に登録しない
便利さよりも安全を優先する。
- 不要な会員登録は避ける
- 退会後はデータ削除を依頼
- アプリの権限(位置情報・連絡先)を見直す
「登録しない情報は漏れない」。 これが最も確実な防御。
対策⑧ セキュリティソフトを導入する
基本的な防御として、 ウイルス・マルウェア・不正アクセスを防ぐためのソフトを入れておく。
- Windows Defenderなど標準機能を活用
- 定期的にスキャンを実施
- OS・ブラウザ・アプリを常に最新に保つ
「更新を怠る=防御を弱める」ことになる。
まとめ
情報漏洩は企業だけでなく、 個人の行動次第で防げる部分が多い。
タイムズカーの事件は、 「自分の情報を守る意識」を持つきっかけにすべき出来事。
今日からできることは小さくても、 積み重ねることで “守れる確率” は確実に上がる。
コメント